
HiPER系统历史记录常见消息解释
HiPER安全网关的系统历史记录里面记录了大量的路由器运行信息以及内网的一些异常告警信息,这些信息对了解路由器的运行状况以及故障诊断有很大的好处。 下来我们逐条看看系统记录中的这些消息都是什么意思。
(一)消息样式:Ethernet Up {ie0 | ie1 | ie2}消息说明:Ethernet Up ie0 */eth1口(LAN)被激活Ethernet Up ie1 */eth2口(WAN)被激活Ethernet Up ie2 */eth3口(WAN2)被激活可能成因:1、设备启动2、修改了相关的配置(特别是通过WebUI修改了配置)
(二)消息样式:MAC New [MAC地址]MAC Old [MAC地址]ARP SPOOF [IP地址]消息说明:MAC New 00:e0:4c:8b:08:47 */该IP地址变化后的MAC地址MAC Old 00:e0:4c:8b:25:eb */该IP地址变化前的MAC地址ARP SPOOF 192.168.1.26 */IP地址192.168.16.221的MAC地址发生变化可能成因:1、某内网设备安装了双网卡:某些网络内部的服务器安装了双网卡,并且使用了双网卡捆绑软件,将两块网卡绑定在同一个IP地址上以提高服务器的网络吞吐能力,因为两块网卡的MAC地址不同,所以在HiPER的历史记录里面可以看到多条(每条信息的MAC Old和MAC New和下一条相同)该IP地址的MAC地址变化信息。
2、某网络设备的MAC地址发生变化:网络内部某个设备更换了网卡(或者修改了MAC地址),在HiPER的历史记录里面可以看到一条该IP地址的MAC地址变化信息。3、ARP欺骗攻击:网络内部存在“传奇盗号”等ARP欺骗木马,在HiPER的历史记录里面看到多条(每条信息的MAC Old相同或每条信息的MAC New相同)该IP地址的MAC地址变化信息。
(三)消息样式:MAC New [MAC地址]IP InUse [IP地址]消息说明:MAC New 00:e0:4c:8b:08:47 */该IP地址当前的MAC地址IP InUse 192.168.1.26 */IP地址192.168.1.26冲突可能成因:1、网络内部存在ARP欺骗,但是因为设备上绑定了用户的IP/MAC地址,所以欺骗对HiPER无效。需要注意的是,ARP欺骗对内网的主机同样起到欺骗作用,如果此时PC上也绑定了HiPER的IP/MAC地址,则ARP欺骗不起作用。2、网络内部存在两台IP地址一样,但是MAC地址不同的网络设备。
(四)消息样式:ARP SPOOF [MAC地址]IP InUse [IP地址]消息说明:
ARP SPOOF 00:22:aa:40:17:11 */该IP地址当前的MAC地址IP InUse 192.168.1.1 */IP地址192.168.1.1冲突
这个消息和上面的消息类似,如果IP InUse后面的IP地址就是HiPER的LAN口IP地址,有两个可能性:1、网络内部有其他网络设备也配置了192.168.1.1的IP地址,和HiPER的LAN口冲突。2、网络存在ARP欺骗。以上两点,如果网内的主机和HiPER之间相互绑定了ARP信息的话,则不受影响。
(五)消息样式:DHCP:IP conflicted arp: [IP地址]消息说明:DHCP:IP conflicted arp:192.168.16.47 */DHCP地址冲突可能成因:HiPER的DHCP Server在准备分配IP地址192.168.16.47给某用户时,发现该IP地址在内网已经存在,系统会分配再次分配其他IP地址给用户。
(六)消息样式:NAT exceeded [IP地址]消息说明:NAT exceeded 192.168.16.221 */用户192.168.16.221的NAT会话超限为了防止DDoS攻击,HiPER在WebUI--高级配置--NAT和DMZ配置--NAT全局配置--最大Session数,定义了每个用户同时能够并发的NAT会话的数量(默认1200条),如果某用户使用的NAT会话超过了这个数字,那么在WebUI--系统状态--系统信息--系统历史记录里面就会有“NAT exceeded”的消息,同时WebUI--系统状态--NAT统计里面该用户的“超限次数”会有计数。可能成因:1、蠕虫病毒的DoS攻击,比如冲击波、SQL蠕虫等。2、P2P软件/CS游戏等开始连接远端的时候,会发出很多连接,往往这时候会话会超限,一段时间后下载/游戏真正开始的时候会恢复正常。3、用户正在上网,使用了几百条会话,该用户的电脑突然死机/断电,那么它原来的几百条会话仍然会保留在路由器的NAT列表内,直到超时(不同的应用超时时间不一样)。此时该用户再次上网,如果前面的会话仍然未超时,就容易出现超限的现象。
(七)消息样式:Route Up [IP地址]/{eth2 | eth3}Route down [IP地址]/{eth2 | eth3}eth2--WAN端口eth3--WAN2端口消息说明:Route Down 221.12.134.145/et+ */该物理端口上所配置的路由中断(一般是该端口的物理线路中断所致)Route Up 221.12.134.145/et+ */该物理端口上所配置的路由生效(一般是该端口的物理线路激活所致)可能成因:1、双线路固定/动态IP接入的时候,配置的检测手段发现线路符合中断的条件的时候,系统将会该线路路由中断,系统显示Route Down ethX消息。2、双线路固定/动态IP接入线路中断的时候,配置的检测手段发现线路符合的恢复条件的时候,系统将会该线路路由恢复,系统显示Route Up ethX消息。
(八)消息样式:PPPoE拨号过程的历史记录
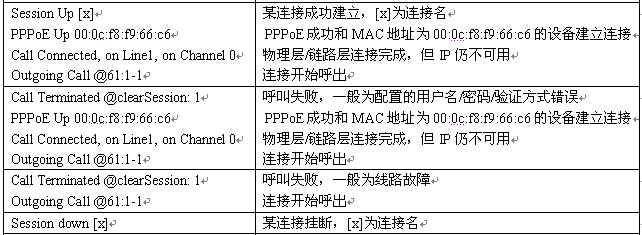
(九)消息样式:ARP exceeded [IP地址]消息说明:ARP exceeded 192.168.18.254 */192.168.18.254的ARP请求超过系统限制HiPER产品在出厂的时候定义了ARP表的最大数量,当超过这个限制的时候系统会出此信息。可能成因:1、网内主机数量超过系统的限制的ARP表最大值,超过的IP地址将被显示出来,此时该用户将无法通过HiPER上网。2、网络内部有人使用ARP DoS软件,此时在Webui--系统状态--用户统计,用户管理中可以观察此主机发送的广播包数量很大,攻击的时候,因为ARP表已满,将影响新用户通过HiPER上网。3、网络内部有人使用ARP 扫描软件(P2P终结者等),发出很多ARP查询查找在线主机。此时在Webui--系统状态--用户统计,用户管理中可以观察使用扫描软件的主机发送的广播包数量很大,扫描的时候,因为ARP表已满,将影响新用户通过HiPER上网。
(十)消息样式:
NAT Host exhausted [IP地址]
消息说明:“NAT Host exhausted 192.168.1.230”说明您的内网有伪造源地址攻击,配置之后需要重启路由器!
(十一)消息样式:
CBT deficit Overflow 192.168.0.8
消息说明:
表示192.168.0.8超限太多,它将被限制在系统定义的最小速度里
(十二)消息样式:
00:00:03 NVRAM: Clear Forced _restoreUserNvram+
消息说明:
曾经恢复产品到出厂配置
(十三)消息样式:
Tue May 20 16:25:38 2008 外网218.4.199.206 收到UDP/5469包 来自:211.91.74.128 已拒绝Tue May 20 16:25:39 2008 外网218.4.199.206 收到UDP/7038包 来自:218.93.134.167 已拒绝Tue May 20 16:25:39 2008 外网218.4.199.206 收到UDP/14847包 来自:222.92.27.243 已拒绝Tue May 20 16:25:39 2008 外网218.4.199.206 收到UDP/3775包 来自:123.5.105.117 已拒绝
消息说明:
来自互联网的垃圾数据包(主动连接)被防火墙拒绝。
(十四)消息样式:
2010-01-17 09:34:14 DHCPS:server conflict conflict ip=192.168.0.241,mac=00:1e:8c:3b:0e:27
消息说明:
这是09版本的新功能“dhcp 服务器冲突检测”如果是无盘的话 可以到“系统状态”--“日志管理”--“启用dhcp日志”关闭此功能
(十五)消息样式:
2106-02-05 06:38:57 MAC Hash overflow 00d00312c000-3dbf+
2106-02-05 06:38:44 MAC Hash overflow 00d00312c000-3a3f+
2106-02-05 06:35:05 MAC Hash overflow 00d00312c000-74ec+
2106-02-05 06:33:48 MAC Hash overflow 00d00312c000-7a90+
消息说明:
09版本表示配置的地址组表项太多,09之前版本表示在线用户数超限